

Współpracę Comarch BPM z KSeF można skonfigurować zarówno w trybie jednospółkowym, jak i w trybie wielospółkowym.
Aby skonfigurować współpracę Comarch BPM z KSeF, należy:
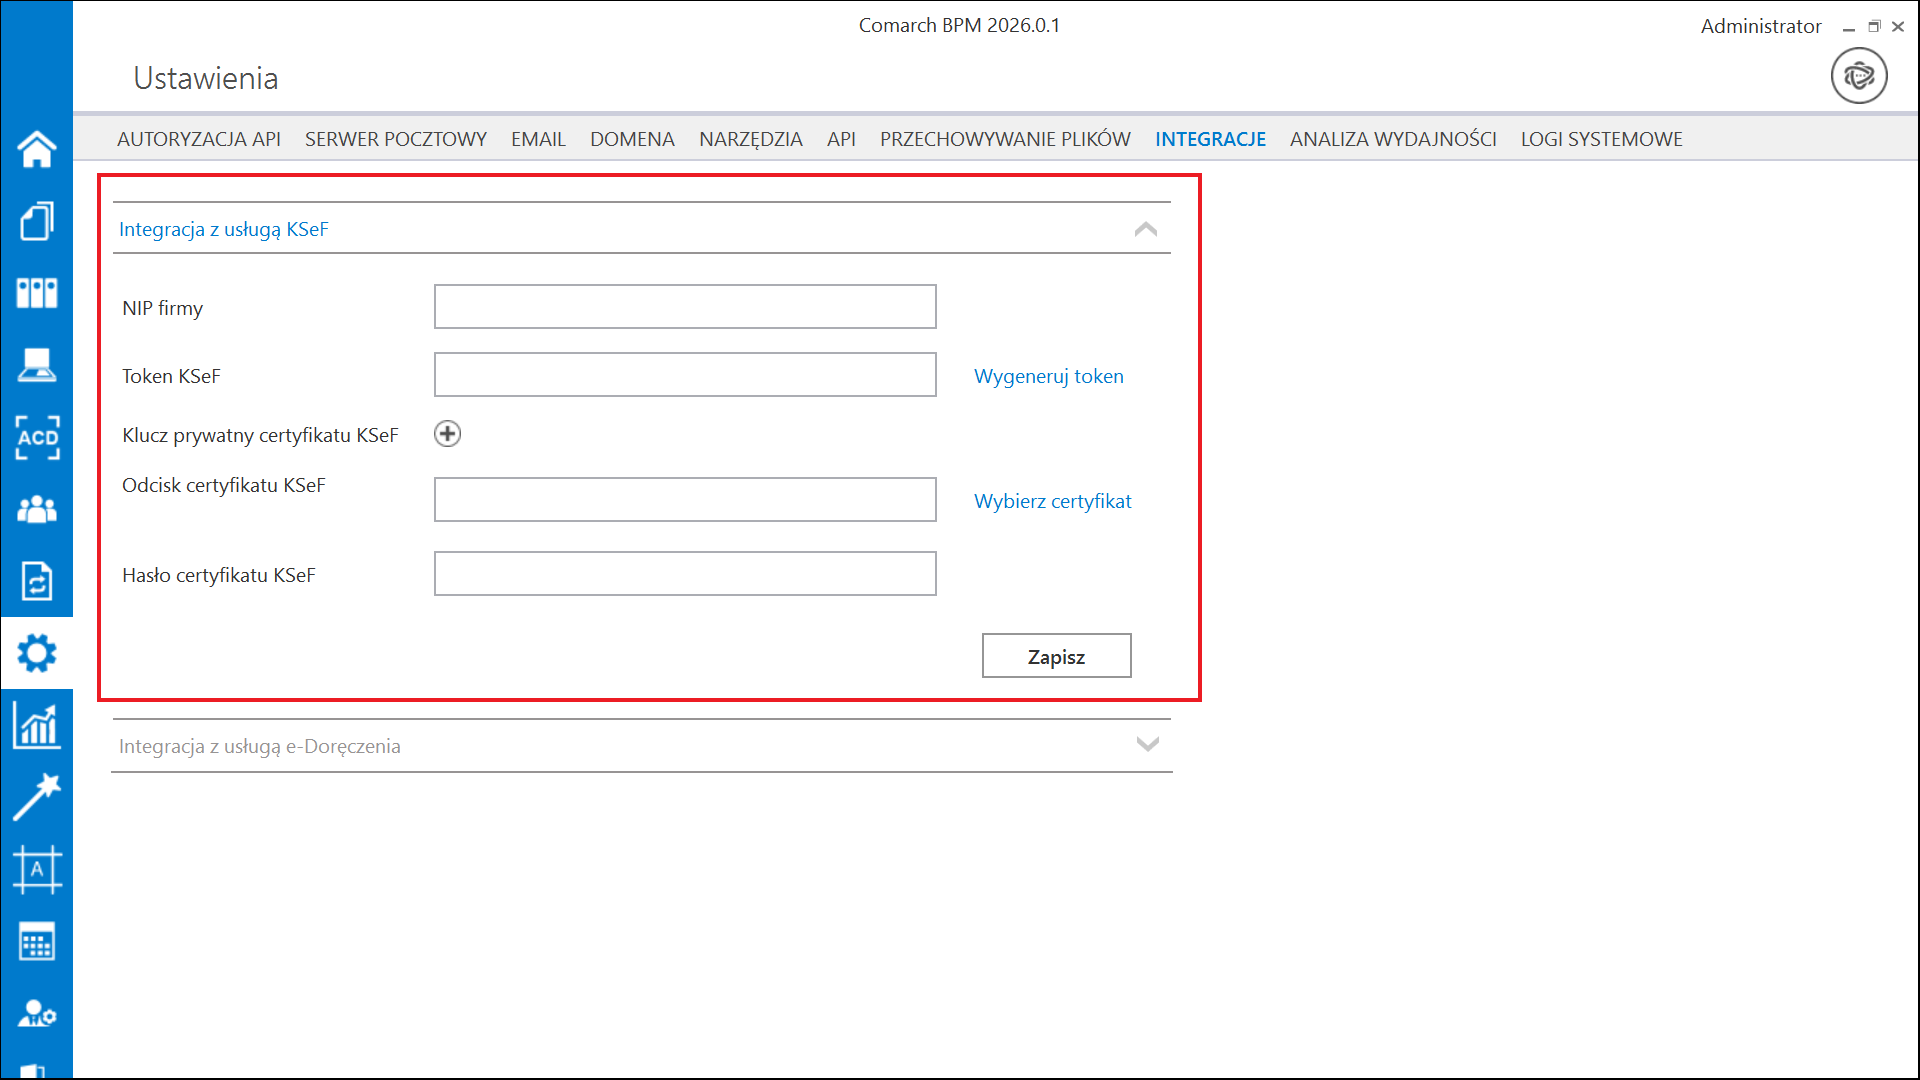
- dla trybu jednospółkowego: na zakładce Ustawienia -> zakładka Integracje:
W wersji 2026.0.1 zachowano możliwość ustawienia tokenu KSeF – zarówno poprzez wklejenie tokenu, jak i przez jego generowanie – analogicznie jak w dotychczasowych wersjach.
Używanie tokenów KSeF jako jednej z metod autoryzacyjnych z usługą KSeF będzie dostępne nie dłużej niż do 31.12.2026.
Klucz może przybierać jedną z następujących wartości:
1.Production – wartość domyślna; w przypadku wprowadzenia takiej wartości praca z systemem KSeF odbywa się w trybie Produkcyjnym, czyli wersji produkcyjnej systemu;
2.Demo – w przypadku wprowadzenia takiej wartości praca z systemem KSeF odbywa się w trybie Demo;
3.Test – w przypadku wprowadzenia takiej wartości praca z systemem KSeF odbywa się w trybie testowym.
W kwestii różnic pomiędzy powyższymi trybami zob. Przełączanie trybu pracy z KSeF
W pliku Web.config w folderze aplikacji serwerowej znajduje się klucz <add key=”KSeFProdVersion” value=”2″ />, który określa wersję KSeF dla pracy w trybie produkcyjnym. Wartość domyślna to 2 – praca w trybie produkcyjnym KSeF 2.0.
Klucz “KSeFProdVersion“ nie wpływa na pracę w trybie „Test“ oraz „Demo“.
Istnieje możliwość wygenerowania tokenu KSeF z poziomu Comarch BPM. W tym celu należy kliknąć w link  [Wygeneruj token] znajdujący się obok pola „Token KSeF”, a następnie w oknie „Wybierz certyfikat” wybrać odpowiedni certyfikat uwierzytelniający.
Po wyborze certyfikatu zostanie wygenerowany token KSeF, który zostanie automatycznie wprowadzony w ramach pola „Token KSeF”.
Wprowadzone zmiany należy zapisać za pomocą przycisku  [Zapisz], dostępnego w ramach sekcji.
Aby wygenerować token uwierzytelniający, należy najpierw uzupełnić pole „NIP Firmy”.
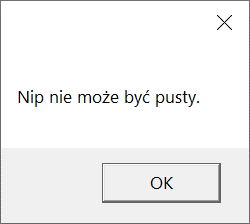
Jeżeli użytkownik nie uzupełni pola „NIP Firmy” i naciśnie link  [Wygeneruj token], wówczas zostanie wyświetlony następujący komunikat.
Jeżeli operator pracuje w trybie Demo współpracy z KSeF 2.0, wówczas może:
- wybrać odpowiedni certyfikat w ramach okna wyświetlanego po kliknięciu w przycisk [Wygeneruj token]. Wówczas w polu „Token KSeF” zostanie wprowadzony token. Wprowadzone zmiany powinny zostać zapisane.
lub
- przejść na stronę https://ap-demo.ksef.mf.gov.pl/web, kliknąć w pole „Uwierzytelnij się w Krajowym Systemie e-Faktur”, zaznaczyć oświadczenie i kliknąć „Przejdź dalej”, a następnie zalogować się do aplikacji w wybrany sposób (profilem zaufanym lub certyfikatem kwalifikowanym). Później należy wybrać zakładkę „Tokeny”, sekcję „Generuj token” – w polu „Nazwa tokena” wprowadzić przykładową nazwę tokena, poniżej zaznaczyć uprawnienia i kliknąć w pole „Generuj token”. Po odświeżeniu strony należy skopiować wyświetlany token, a potem wkleić go w polu „Token KSeF”. Wprowadzone zmiany powinny zostać zapisane.
Od wersji 2026.0.1 w ramach Comarch BPM umożliwiono uwierzytelnianie za pomocą certyfikatu KSeF otrzymanego poprzez MCU – z tego powodu wprowadzono następujące nowe pola:
- Klucz prywatny certyfikatu KSeF – w ramach tego pola po kliknięciu w przycisk
 [Dodaj] można dodać z dysku plik o rozszerzeniu .key – klucz, który uzyskano podczas wnioskowania o certyfikat KSeF. Dodany plik zostanie wyświetlony zgodnie ze swoją nazwą. Operator może go zapisać na dysku, klikając w ikonę
 [Zapisz] lub usunąć z aplikacji Comarch BPM, klikając w przycisk kosza
 [Usuń]. Dane klucza prywatnego są zaszyfrowane i przechowywane w bazie danych Comarch BPM;
- Odcisk certyfikatu KSeF – w tym polu operator może wybrać certyfikat KSeF, z którym jest powiązany klucz prywatny, który wybrano w polu „Klucz prywatny certyfikatu KSeF“. W tym celu należy kliknąć w link
 [Wybierz certyfikat], a następnie w ramach okna Eksploratora plików wybrać odpowiedni plik i nacisnąć przycisk „Otwórz“. Dodawany plik powinien być certyfikatem z rozszerzeniem .crt, który uzyskano poprzez wnioskowanie o certyfikat KSeF. Jeżeli operator wybrał plik w poprawnym formacie, wówczas pole „Odcisk certyfikatu KSeF“ zostanie automatycznie wypełnione danymi odcisku palca tego certyfikatu, a obok pola zamiast linku
 [Wybierz certyfikat] zostanie wyświetlony link
 [Usuń certyfikat]. Dodany certyfikat jest przechowywany w formie zaszyfrowanej w bazie danych Comarch BPM. Ręczna edycja pola „Odcisk certyfikatu KSeF“ nie jest możliwa.
- Jeśli operator kliknie w link
 [Usuń certyfikat], wówczas dane certyfikatu (odcisk palca certyfikatu i certyfikat) zostaną usunięte zarówno z bazy Comarch BPM, jak i z pola „Odcisk certyfikatu KSeF“. Gdy certyfikat zostanie usunięty, link
 [Usuń certyfikat] zmieni się ponownie w link
 [Wybierz certyfikat] i będzie możliwe ponowne wybranie certyfikatu.
- Jeśli operator kliknie w link
Aplikacja Comarch BPM nie weryfikuje zgodności dodanego certyfikatu z dodanym kluczem prywatnym. Jeśli operator wybrał certyfikat, z którym nie jest powiązany klucz prywatny wybrany w polu „Klucz prywatny certyfikatu KSeF“, wówczas przy próbie pobrania faktur z KSeF w punkcie ACD zostaje wyświetlony komunikat: „Wystąpił błąd: KSeF2 AuthorizationWithKsefCertAsync – Authorization failed: Invalid operation 'Authentication’: Failed to decrypt private key: Nieprawidłowe hasło do klucza prywatnego“.

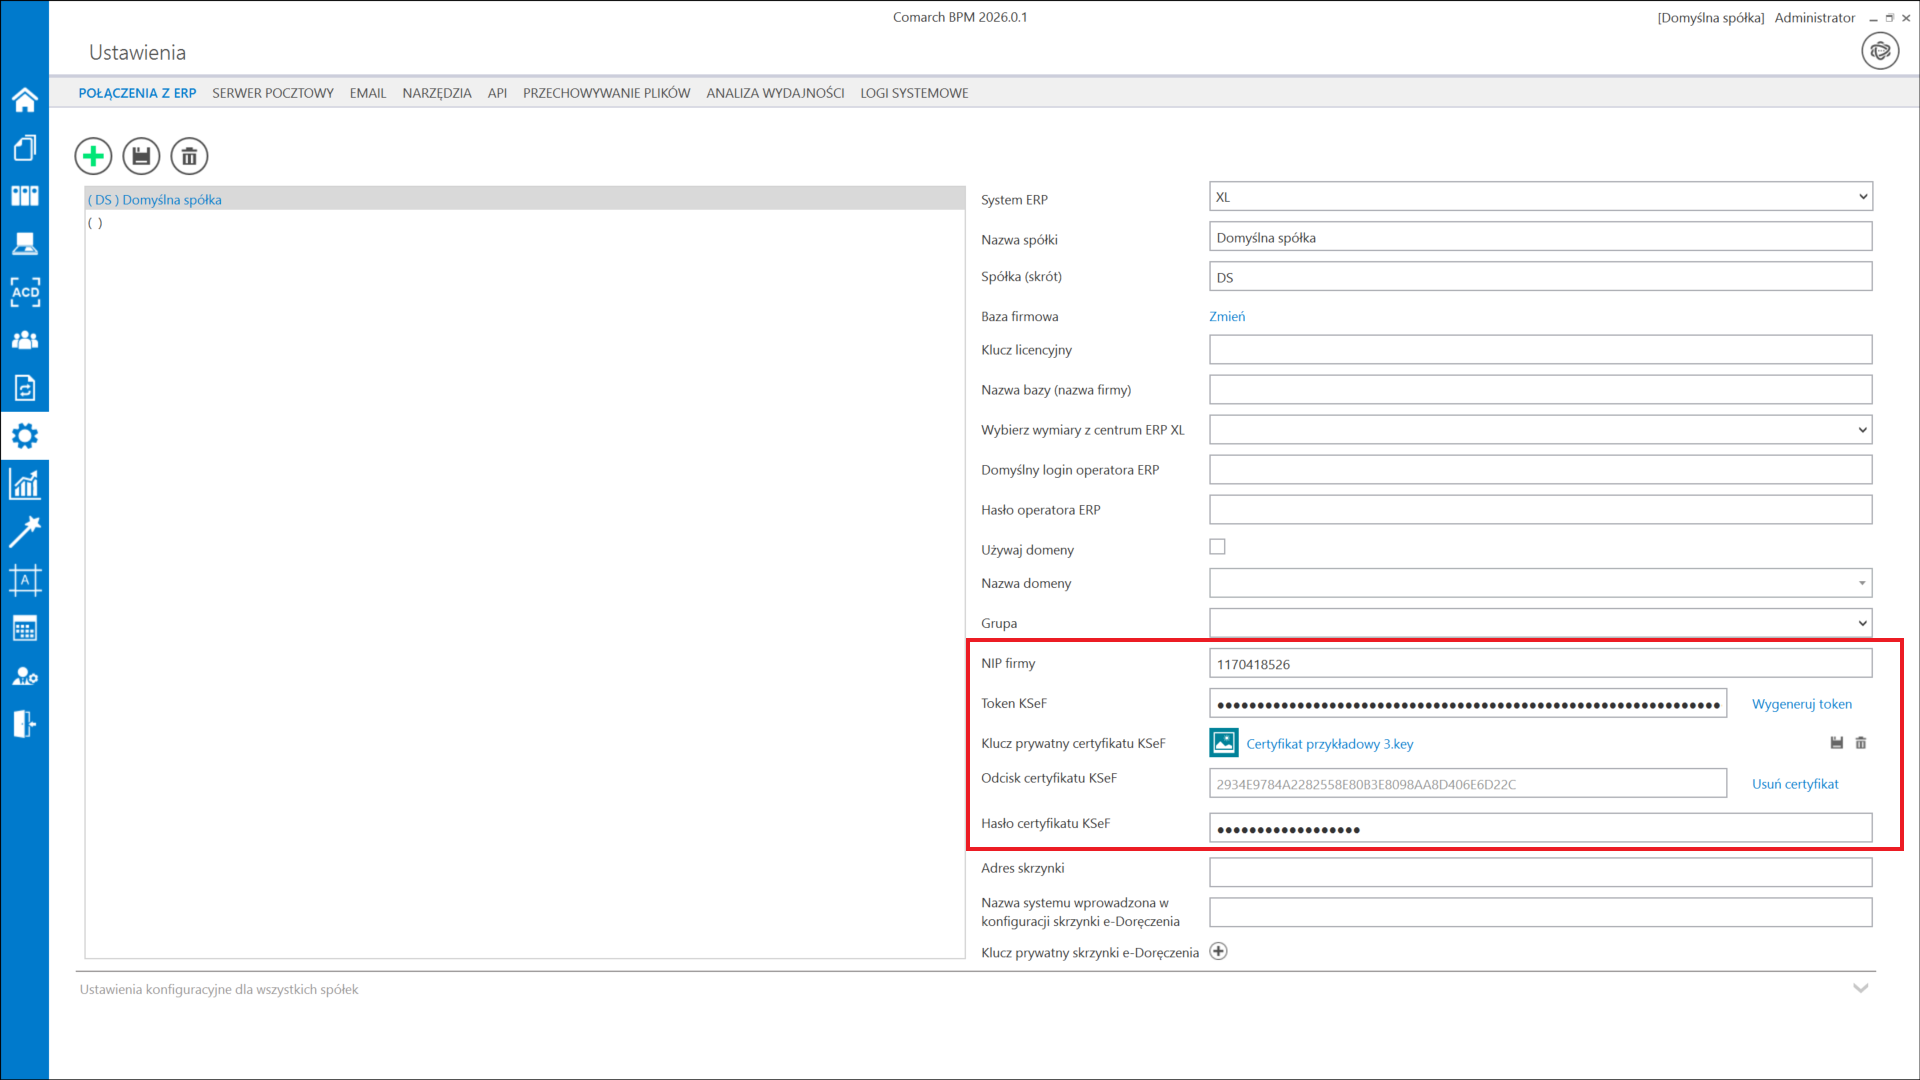
- Hasło certyfikatu KSeF – pole, w ramach którego należy wprowadzić hasło, które wprowadzono podczas wnioskowania o certyfikat KSeF. Wprowadzone hasło jest przechowywane w formie zaszyfrowanej w bazie danych Comarch BPM.


Po ukończeniu konfiguracji należy przejść do konfiguracji punktu ACD współpracującego z KSeF (zob. Definiowanie punktu konfiguracyjnego (Import dokumentów zakupu z KSeF))
- dla trybu wielospółkowego: na zakładce Ustawienia -> zakładka Połączenia z ERP -> ustawienia odpowiedniej spółki:
W wersji 2026.0.1 zachowano możliwość ustawienia tokenu KSeF – zarówno poprzez wklejenie tokenu, jak i przez jego generowanie – analogicznie jak w dotychczasowych wersjach.
Używanie tokenów KSeF jako jednej z metod autoryzacyjnych z usługą KSeF będzie dostępne nie dłużej niż do 31.12.2026.
Istnieje możliwość wygenerowania tokenu KSeF z poziomu Comarch BPM. W tym celu należy kliknąć w link [Wygeneruj token] znajdujący się obok pola „Token KSeF”, a następnie w oknie „Wybierz certyfikat” wybrać odpowiedni certyfikat uwierzytelniający.
Po wyborze certyfikatu zostanie wygenerowany token KSeF, który zostanie automatycznie wprowadzony w ramach pola „Token KSeF”.
Wprowadzone zmiany należy zapisać za pomocą przycisku [Zapisz], dostępnego w ramach sekcji.
Aby wygenerować token uwierzytelniający, należy najpierw uzupełnić pole „NIP Firmy”.
Jeżeli użytkownik nie uzupełni pola „NIP Firmy” i naciśnie link [Wygeneruj token], wówczas zostanie wyświetlony następujący komunikat.
Od wersji 2026.0.1 w ramach Comarch BPM umożliwiono uwierzytelnianie za pomocą certyfikatu KSeF otrzymanego poprzez MCU – z tego powodu wprowadzono następujące nowe pola:
- Klucz prywatny certyfikatu KSeF – w ramach tego pola po kliknięciu w przycisk [Dodaj] można dodać z dysku plik o rozszerzeniu .key – klucz, który uzyskano podczas wnioskowania o certyfikat KSeF. Dodany plik zostanie wyświetlony zgodnie ze swoją nazwą. Operator może go zapisać na dysku, klikając w ikonę [Zapisz] lub usunąć z aplikacji Comarch BPM, klikając w przycisk kosza [Usuń]. Dane klucza prywatnego są zaszyfrowane i przechowywane w bazie danych Comarch BPM;
- Odcisk certyfikatu KSeF – w tym polu operator może wybrać certyfikat KSeF, z którym jest powiązany klucz prywatny, który wybrano w polu „Klucz prywatny certyfikatu KSeF“. W tym celu należy kliknąć w link [Wybierz certyfikat], a następnie w ramach okna Eksploratora plików wybrać odpowiedni plik i nacisnąć przycisk „Otwórz“. Dodawany plik powinien być certyfikatem z rozszerzeniem .crt, który uzyskano poprzez wnioskowanie o certyfikat KSeF. Jeżeli operator wybrał plik w poprawnym formacie, wówczas pole „Odcisk certyfikatu KSeF“ zostanie automatycznie wypełnione danymi odcisku palca tego certyfikatu, a obok pola zamiast linku [Wybierz certyfikat] zostanie wyświetlony link [Usuń certyfikat]. Dodany certyfikat jest przechowywany w formie zaszyfrowanej w bazie danych Comarch BPM. Ręczna edycja pola „Odcisk certyfikatu KSeF“ nie jest możliwa.
- Jeśli operator kliknie w link [Usuń certyfikat], wówczas dane certyfikatu (odcisk palca certyfikatu i certyfikat) zostaną usunięte zarówno z bazy Comarch BPM, jak i z pola „Odcisk certyfikatu KSeF“. Gdy certyfikat zostanie usunięty, link [Usuń certyfikat] zmieni się ponownie w link [Wybierz certyfikat] i będzie możliwe ponowne wybranie certyfikatu.
- Jeśli operator kliknie w link
Aplikacja Comarch BPM nie weryfikuje zgodności dodanego certyfikatu z dodanym kluczem prywatnym. Jeśli operator wybrał certyfikat, z którym nie jest powiązany klucz prywatny wybrany w polu „Klucz prywatny certyfikatu KSeF“, wówczas przy próbie pobrania faktur z KSeF w punkcie ACD zostaje wyświetlony komunikat: „Wystąpił błąd: KSeF2 AuthorizationWithKsefCertAsync – Authorization failed: Invalid operation 'Authentication’: Failed to decrypt private key: Nieprawidłowe hasło do klucza prywatnego“.
- Hasło certyfikatu KSeF – pole, w ramach którego należy wprowadzić hasło, które wprowadzono podczas wnioskowania o certyfikat KSeF. Wprowadzone hasło jest przechowywane w formie zaszyfrowanej w bazie danych Comarch BPM.
Po ukończeniu konfiguracji należy przejść do konfiguracji punktu ACD współpracującego z KSeF (zob. Definiowanie punktu konfiguracyjnego (Import dokumentów zakupu z KSeF))